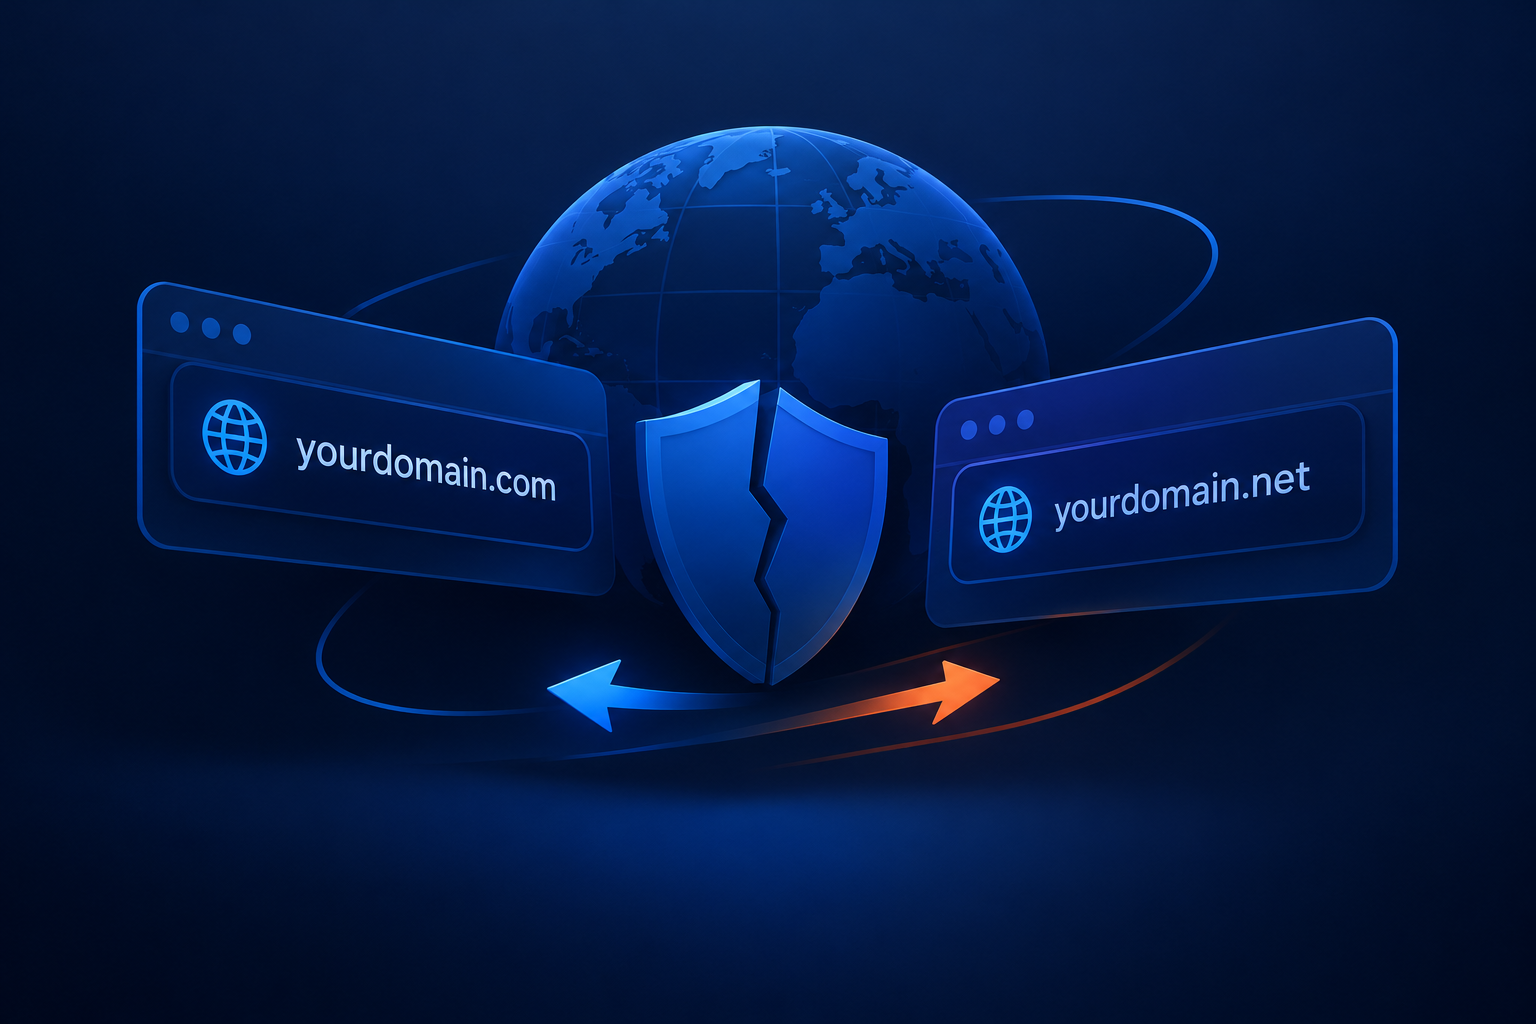
DNS-атака — класс атак, направленных на систему доменных имён с целью перенаправить трафик, вывести ресурс из строя или нарушить работу DNS-инфраструктуры. В зависимости от метода злоумышленник может подменить DNS-ответ, перезагрузить сервер запросами, получить контроль над DNS-настройками домена или использовать DNS как скрытый канал передачи данных.
Важно понимать, что DNS является критически важной частью работы сайта: если доменное имя перестаёт правильно разрешаться в IP-адрес, пользователь не сможет попасть на сайт даже при полностью исправном веб-сервере. Ниже разберём основные виды DNS-атак, признаки компрометации и практические способы защиты.
Зачем атакуют DNS
DNS еще называют «телефонной книгой интернета»: он связывает понятное человеку доменное имя с адресом сервера. Если злоумышленнику удается повлиять на этот механизм, ему не обязательно взламывать сам сайт. DNS-атака интересна злоумышленникам по нескольким причинам. Классический DNS изначально не использовал криптографическую проверку подлинности ответов, а рекурсивные DNS-серверы активно кэшируют полученные данные.
DNS может стать точкой отказа: проблемы с разрешением домена делают сайт недоступным для пользователей, даже если процесс веб-сервера и сам VPS продолжают работать. Наконец, пользователи обычно доверяют результату DNS-разрешения. Если домен неожиданно начинает вести на другой IP-адрес, посетитель может даже не заметить подмену и оказаться на фишинговом ресурсе.
Основные типы DNS-атак
DNS-атаки отличаются не только техникой, но и последствиями. Одни направлены на подмену DNS-ответов, другие — на отказ в обслуживании, третьи позволяют злоумышленнику получить контроль над настройками домена.
DNS-спуфинг и отравление кэша (cache poisoning)
DNS spoofing — подмена DNS-ответа таким образом, чтобы клиент или DNS-резолвер получил неправильные данные. Вместо настоящего IP-адреса сайта резолвер получает адрес сервера злоумышленника. Один из опасных вариантов такой атаки — DNS cache poisoning, или отравление DNS-кэша. Если поддельный ответ будет принят рекурсивным резолвером, неправильная запись попадёт в его кэш. После этого другие пользователи, обращающиеся к этому резолверу, могут получать уже подменённый IP-адрес.
Практическое последствие — перенаправление пользователя на фишинговый сайт. Внешне он выглядит так же, как оригинал. Отличить его проблематично. Поэтому посетитель доверяет сайту и вводит свои данные – логин, пароль, не подозревая о подмене.
Защитой от такого сценария выступает DNSSEC. Технология добавляет к DNS-данным цифровые подписи, благодаря которым валидирующий резолвер может проверить происхождение и целостность полученной информации. Если подпись не проходит проверку, данные считаются недостоверными.
DNSSEC не означает, что DNS становится полностью защищенным от любых атак. DNSSEC не предназначен для защиты от DDoS и не шифрует сами DNS-запросы. DNS cache poisoning не нужно путать с обычной проблемой устаревшей записи на устройстве пользователя. Подробнее о том, как работает DNS-кэш на стороне клиента и почему изменения DNS могут применяться не сразу, — в отдельной статье.
DDoS-атака на DNS и DNS-амплификация
DDoS-атака на DNS направлена непосредственно на DNS-сервер или инфраструктуру, обслуживающую запросы к домену. Злоумышленник создает большой поток запросов, из-за которого серверу становится сложнее обрабатывать обычные обращения. Результатом может стать увеличение времени ответа DNS, ошибки разрешения домена или полная недоступность ресурса для части пользователей. При этом сам веб-сервер продолжает нормально функционировать.
DNS-амплификация устроена иначе. В этом случае злоумышленник использует DNS-серверы третьих лиц, прежде всего неправильно настроенные открытые рекурсивные резолверы. Он отправляет им небольшие запросы с поддельным адресом источника, указывающим на IP жертвы. Резолверы отвечают уже жертве, причём размер ответа кратно превышает размер исходного запроса.
Такой механизм позволяет усилить объем трафика за счёт чужой DNS-инфраструктуры. DNS-амплификация связана с UDP, который не устанавливает соединение перед обменом данными, что упрощает подобные схемы с подменой адреса источника. Главное отличие: при обычной DDoS-атаке атакующий может перегружать DNS-инфраструктуру непосредственно, а при амплификации использует сторонние открытые резолверы как усилители. Поэтому жертвой может оказаться сайт или сервер, владелец которого вообще не имеет отношения к уязвимому DNS-резолверу.
Защита здесь строится на ограничении рекурсии, фильтрации нежелательного трафика, мониторинге DNS и использовании инфраструктуры, способной выдерживать сетевые атаки. Если сайт размещён на VPS, устойчивость сетевой инфраструктуры дата-центра и наличие DDoS-защиты у провайдера могут существенно снизить вероятность простоя при атаке.
Конкретные параметры такой защиты зависят от провайдера и выбранной локации, поэтому их стоит проверять в документации перед размещением критичного сервиса.
DNS hijacking (перехват DNS)
DNS hijacking, или перехват DNS, предполагает получение контроля над тем, куда направляются DNS-запросы или какие DNS-записи используются для домена. Злоумышленник получает доступ к аккаунту владельца домена у регистратора и изменяет NS-записи. После этого управление DNS фактически оказывается у атакующего: он может указать собственные DNS-серверы и перенаправить домен на нужную ему инфраструктуру.
Другой вариант — компрометация роутера или локального DNS-сервера. В такой ситуации настройки DNS могут быть изменены так, чтобы устройства пользователей получали ответы от подконтрольного злоумышленнику сервера. Это важное отличие от spoofing. При спуфинге атакующий пытается подменить конкретный DNS-ответ. При hijacking он стремится изменить сам механизм разрешения или получить контроль над DNS-настройками.
Защищать нужно аккаунт регистратора и учетные записи, имеющие право изменять DNS. Используйте уникальный сложный пароль, двухфакторную аутентификацию и, если регистратор предоставляет такую возможность, блокировку критических операций с доменом — например, registrar lock. Также полезно включить уведомления об изменении DNS-записей и данных домена.
DNS-туннелирование
DNS-туннелирование использует DNS не по прямому назначению. Вместо обычного разрешения доменных имён DNS-запросы становятся каналом передачи информации. Вредоносное ПО внутри сети кодирует небольшие фрагменты данных в поддоменах и отправляет их через DNS-сервер. В обратном направлении таким каналом передаются команды управления.
Метод может применяться для эксфильтрации данных и организации скрытых C2-каналов. DNS-туннелирование особенно интересно злоумышленникам в сетях, где другие способы исходящего соединения ограничены. Для защиты используют мониторинг DNS-запросов, анализ необычно длинных доменных имён, большого количества случайных поддоменов и аномальной частоты обращений к одним и тем же доменам.
Как распознать DNS-атаку
Не всегда DNS-атаку удается сразу отличить от обычного сбоя сайта. При DDoS сервер может быть полностью исправен, но пользователи всё равно не смогут получить его IP-адрес.
Обратите внимание на следующие признаки:
Сайт перестаёт открываться, хотя веб-сервер, приложение и сетевые сервисы на VPS работают нормально.
Пользователи получают разные IP-адреса для одного и того же домена в разных сетях или регионах без очевидной причины.
Появляются редиректы на незнакомые сайты. Особенно подозрительно, если DNS-запись домена неожиданно указывает на неизвестный IP.
Резко возрастает количество DNS-запросов. Это признак DDoS, атаки на резолвер или неправильной конфигурации.
В логах DNS появляются аномалии: необычные источники запросов, большое количество случайных поддоменов или нетипичная частота обращений.
DNS-записи изменились без ведома администратора. Это один из наиболее серьезных признаков возможного захвата аккаунта регистратора.
Сайт доступен напрямую по IP, но не открывается по домену. Проблема чаще всего находится именно на уровне DNS, а не веб-сервера.
При подозрении на атаку полезно сравнить DNS-ответы из нескольких независимых сетей и проверить актуальные NS-, A- и AAAA-записи домена. Одновременно следует проверить журнал изменений в аккаунте регистратора.
Как защититься от DNS-атак
Полностью исключить все угрозы невозможно, но правильная конфигурация DNS снижает вероятность успешной атаки.
Включите DNSSEC для домена. DNSSEC дает право валидирующим резолверам проверять подлинность DNS-данных и защищает от ряда атак с подменой и отравлением кэша. Для полноценной работы требуется не только подписать DNS-зону, но и корректно настроить цепочку доверия через DS-запись у регистратора.
Ограничьте рекурсию на DNS-резолвере. Не нужно без нужды превращать сервер в открытый рекурсивный DNS для всего интернета. Ограничение круга клиентов, которым разрешена рекурсия, снижает риск того, что ваш сервер будет использован для DNS-амплификации.
Используйте надежный DNS-провайдер. Для публичного сайта важно, чтобы DNS-инфраструктура имела резервирование и могла обрабатывать повышенную нагрузку. Желательно иметь несколько авторитетных DNS-серверов, расположенных в разных сетях.
Защитите аккаунт регистратора. Используйте уникальный пароль и 2FA. Ограничьте количество пользователей, имеющих право менять DNS-записи, и включите уведомления о критических изменениях. Если доступна блокировка домена от несанкционированных операций, используйте её.
Контролируйте изменения DNS-записей. Периодически проверяйте NS, A, AAAA, MX и другие критичные записи. Если IP-адрес сайта неожиданно изменился, нужно выяснить причину до того, как пользователи начнут переходить на новый адрес.
Мониторьте DNS-трафик. Следите за количеством запросов, источниками трафика и характером DNS-имён. Резкий рост нагрузки может быть первым признаком атаки или неправильной конфигурации.
Защитите инфраструктуру от сетевых DDoS. DNS и веб-сервер могут находиться на разных уровнях инфраструктуры, поэтому одной настройки DNS недостаточно.
Не оставляйте DNS-сервисы доступными без необходимости. Рекурсивные DNS-серверы, панели управления и административные интерфейсы должны быть доступны только тем клиентам и администраторам, которым они действительно нужны. Конкретные параметры зависят от используемого ПО — BIND, PowerDNS, Unbound и других решений — поэтому универсальные команды для их настройки применять не стоит.
Какая защита от чего помогает
Важно понимать, что DNSSEC — не универсальный щит от DNS-атак. Он решает конкретную задачу — криптографическую проверку подлинности DNS-данных. От DDoS, компрометации аккаунта регистратора или DNS-туннелирования нужны другие механизмы защиты.
Заключение
DNS — инфраструктурный уровень, которому часто уделяют меньше внимания, чем веб-приложению, операционной системе или самому серверу. Проблема с DNS способна сделать сайт недоступным даже при полностью исправном VPS, а подмена DNS-данных может направить пользователя на чужой ресурс.
Поэтому защиту стоит строить сразу на нескольких уровнях: включить DNSSEC для защиты от подмены DNS-данных, закрыть ненужную рекурсию, защищать аккаунт регистратора с помощью 2FA и блокировок, контролировать изменения записей и мониторить DNS-трафик. Для проектов, критичных к простоям, дополнительно важно выбирать инфраструктуру с резервированием DNS и механизмами защиты от сетевых DDoS.
Такой подход не гарантирует абсолютной защиты, но значительно уменьшает вероятность того, что атака на DNS приведёт к потере доступности сайта или компрометации пользователей.