DNS-запись — инструкция в DNS-зоне домена, сообщающая, что делать с запросом к определенному имени. Одна запись связывает домен с IP-адресом, другая указывает почтовый сервер, третья задает псевдоним, а TXT может использоваться для подтверждения владения доменом и защиты электронной почты. Есть четыре типа DNS-записей, встречающихся чаще всего. Это A, CNAME, MX и TXT. Разобравшись в их назначении, проще самостоятельно подключить сайт, настроить почту или подтвердить домен в стороннем сервисе.
Что такое DNS-зона
DNS-зона — набор записей, относящихся к домену. В ней хранится информация о том, куда направлять запросы для сайта, почты и различных сервисов. Авторитетные DNS-серверы, указанные для домена через NS-записи, хранят эту зону и отвечают на запросы других DNS-серверов. При изменении A, MX, CNAME или TXT-записи фактически меняется инструкция, которую получают DNS-резолверы. Проще представить DNS-зону как таблицу соответствий: имя, тип записи, значение, дополнительные параметры.
A-запись — привязка домена к IP-адресу
A-запись DNS связывает доменное имя с IPv4-адресом сервера. Например:
example.com;
A;
203.0.113.10.
Когда пользователь вводит example.com, DNS может вернуть IP 203.0.113.10. После этого браузер устанавливает соединение с сервером по полученному адресу. Типичный пример DNS-зоны:
Домен – example.com
Тип – A
Значение – 203.0.113.10
TTL – 3600
3600 — TTL, то есть время, в течение которого полученный ответ DNS может храниться в кэше. Оно измеряется в секундах. TTL не означает, что сама запись «живёт» один час: он определяет срок кэширования ответа до следующего обращения за актуальными данными. Есть одна простая закономерность – чем меньше TTL, тем быстрее изменения потенциально доходят до пользователей после обновления кэшей. Но DNS-система при этом начинает чаще выполнять запросы. Большой TTL уменьшает количество повторных запросов, но изменения могут дольше оставаться в кэше.
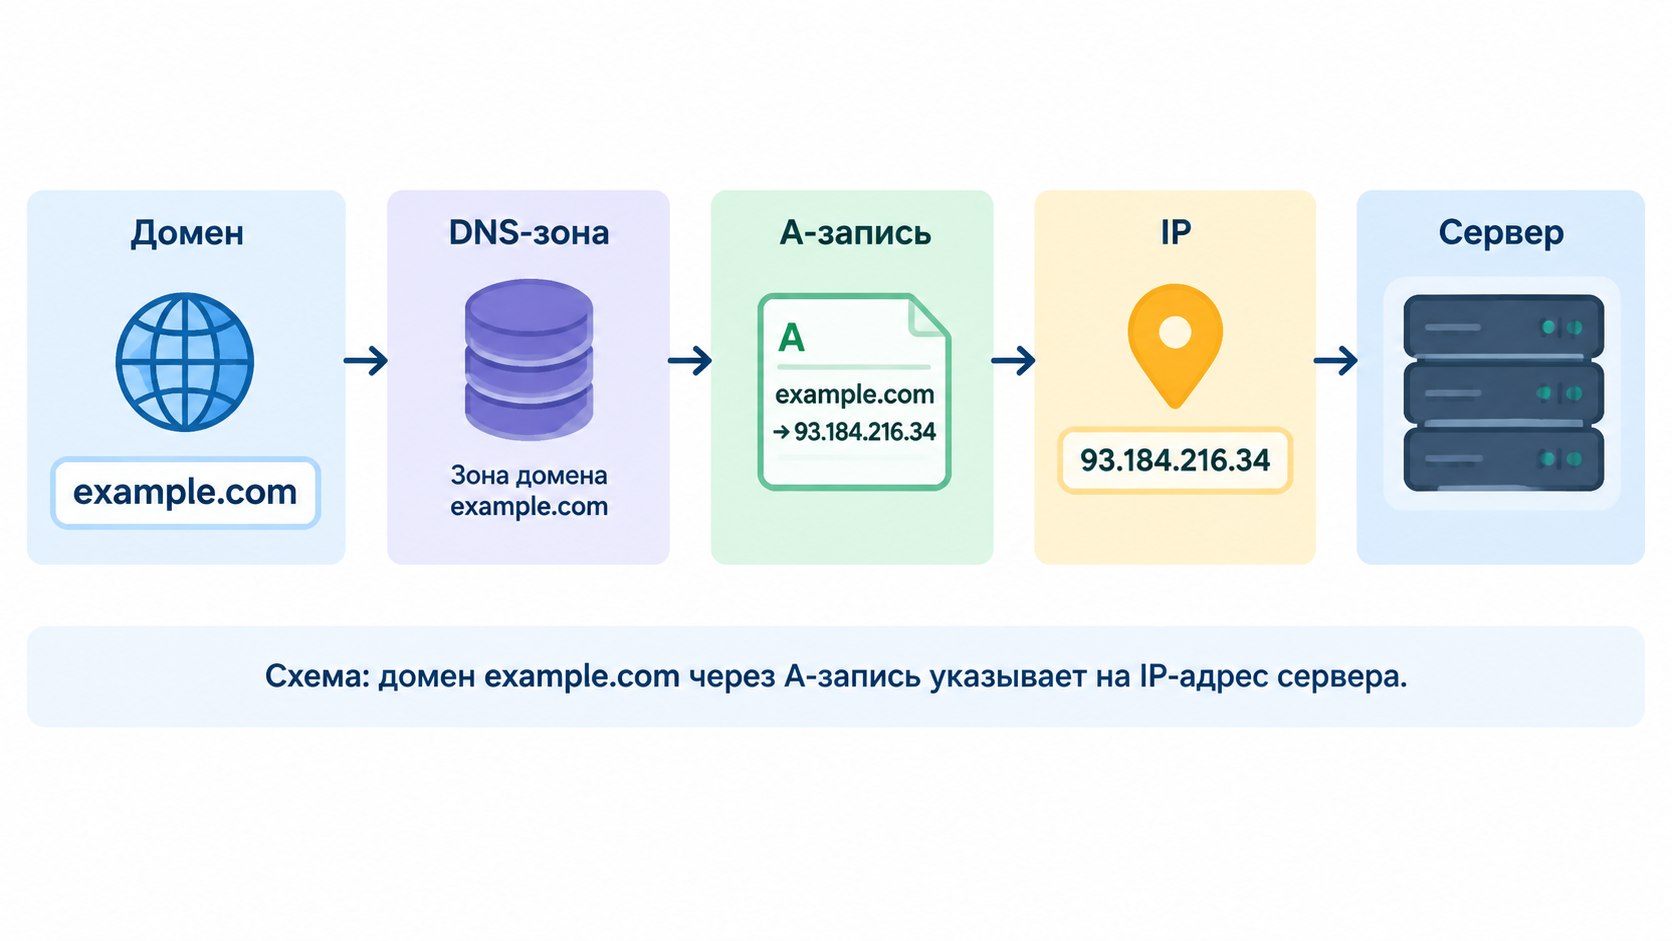
Для IPv6 используется другая запись — AAAA. Она выполняет похожую задачу, но содержит IPv6-адрес. На практике A-запись часто нужна сразу после аренды VPS. Если сайт размещён на сервере с выделенным IPv4-адресом, домен или поддомен направляют на этот адрес именно через A-запись. При использовании VPS Leneex это один из базовых шагов подключения домена к серверу. Важно не путать A-запись с самим доменным именем. Домен — это имя, а A-запись сообщает DNS, какой IPv4-адрес соответствует этому имени.
CNAME-запись — псевдоним для другого домена
CNAME (Canonical Name) создаёт DNS-псевдоним одного имени для другого доменного имени.
Например:
www.example.com. CNAME example.comwww.example.com не содержит собственного IP-адреса. DNS сообщает, что для него нужно обратиться к example.com и уже у него найти соответствующие записи, например A или AAAA.
Важное ограничение: CNAME нельзя создать на корневом имени домена (apex), то есть на самом example.com. Поэтому на корне обычно используют A-запись, а CNAME ставят на поддомены вроде www. Подробнее о том, как работает CNAME и когда его применять, — в отдельной статье.
MX-запись — маршрутизация почты
MX-запись домена определяет, какие серверы принимают электронную почту для домена.
Например:
example.com. MX 10 mail.example.comЧисло 10 — приоритет (preference). Если MX-записей несколько, отправляющие почтовые серверы сначала обращаются к серверу с меньшим числом, то есть с более высоким приоритетом. Это правило описано в стандарте SMTP (RFC 5321).
Несколько MX-записей нужны для резервирования:
example.com. MX 10 mail1.example.com.example.com. MX 20 mail2.example.com.Письма в первую очередь направляются на mail1.example.com. Если он недоступен, отправляющий сервер пробует mail2.example.com. Если у двух записей одинаковый приоритет, могут использоваться оба сервера.
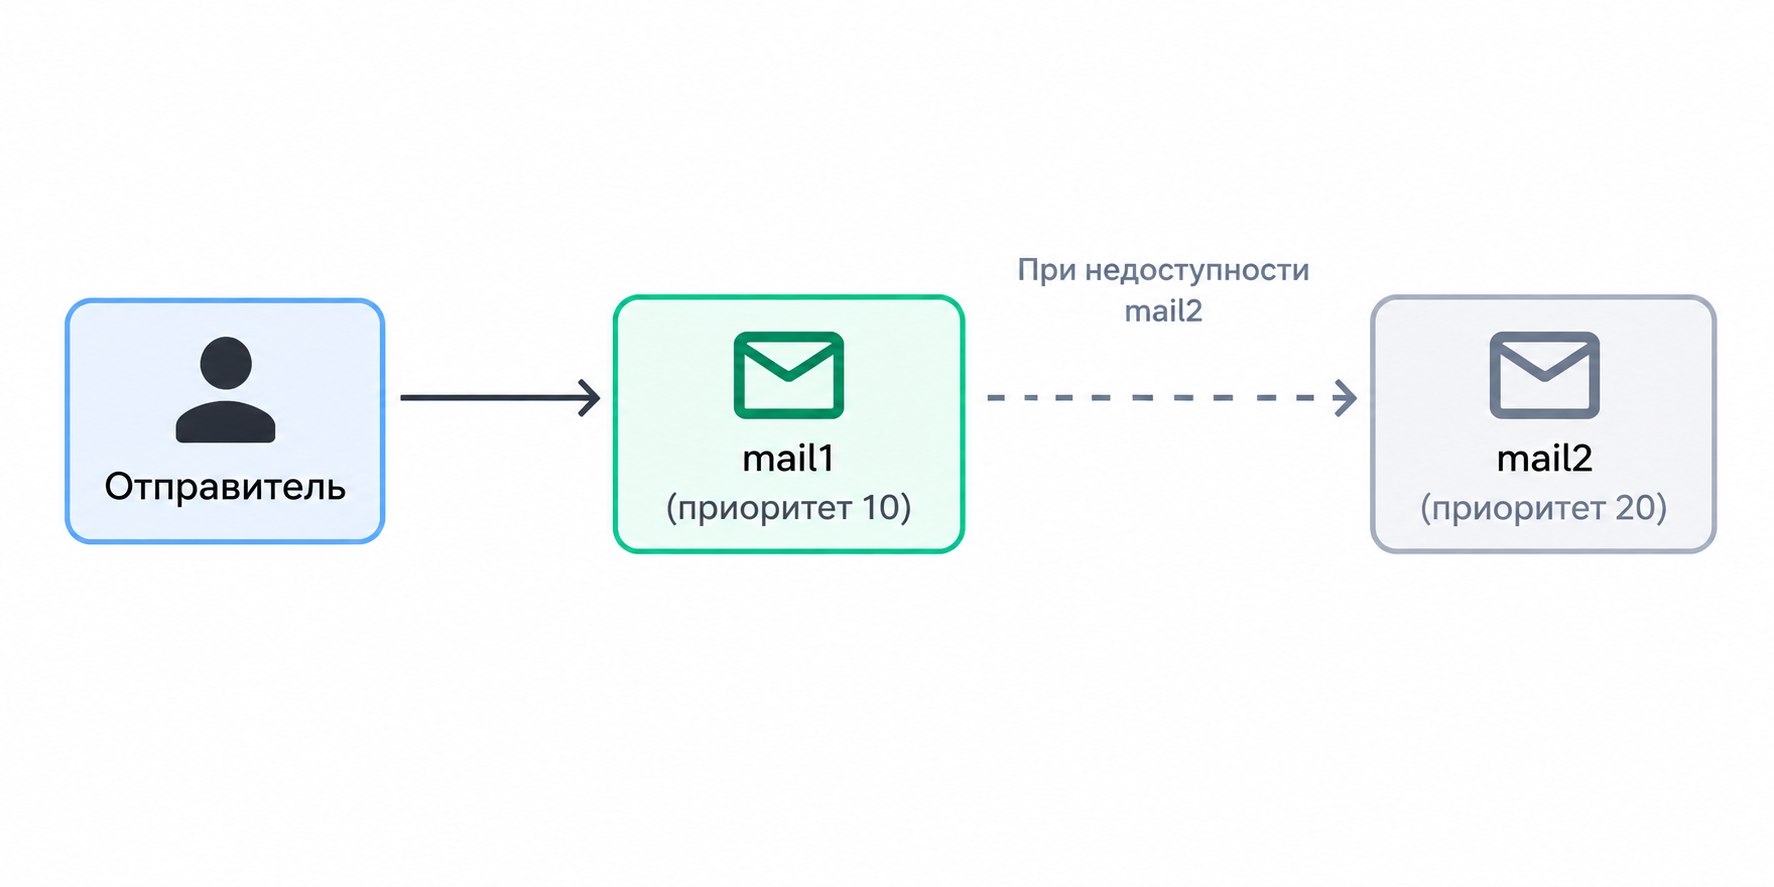
MX-запись указывает на имя почтового сервера, а не на IP-адрес. У этого имени должна быть собственная A- или AAAA-запись, иначе отправитель не узнает, куда подключаться. Кроме того, MX отвечает только за приём входящей почты: сайт и почта могут находиться на разных серверах, и A-запись домена на это не влияет.
TXT-запись — текстовые данные для проверки домена и защиты почты
TXT-запись хранит произвольный текст, привязанный к доменному имени. Сама по себе она не направляет трафик: её читают другие сервисы, чтобы проверить домен или получить настройки.
Чаще всего TXT-записи используют в двух случаях:
Подтверждение владения доменом. Сервис выдаёт уникальную строку, вы добавляете её в TXT-запись, и сервис убеждается, что вы управляете DNS-зоной домена.
Защита электронной почты. В TXT-записях публикуются правила SPF, DKIM и DMARC: они помогают принимающим серверам проверить, что письмо отправлено с разрешённого сервера и не было подделано.
Например, запись для подтверждения домена:
example.com. TXT "service-verification=a1b2c3d4" Пример записи SPF, которая перечисляет разрешённые серверы-отправители:
example.com. TXT "v=spf1 ip4:203.0.113.10 ~all"Здесь v=spf1 — версия протокола, ip4:203.0.113.10 — разрешённый адрес отправителя, а ~all означает, что письма с остальных адресов следует считать подозрительными.Правила DKIM и DMARC тоже хранятся в TXT-записях, но на служебных именах — например, _dmarc.example.com. Их подробная настройка — тема отдельных материалов.
Для одного имени можно создать несколько TXT-записей — например, для подтверждения разных сервисов. Исключение — SPF: запись должна быть одна, две SPF-записи приводят к ошибке проверки. Служебные TXT-записи не стоит удалять без необходимости: некоторые сервисы могут повторно проверять их.
Сравнение DNS-записей: A, CNAME, MX, TXT, NS и SOA
В таблице — четыре основных типа записей и два служебных, NS и SOA, которые присутствуют в любой DNS-зоне.
Тип | Что делает | Что указывается в значении |
|---|---|---|
A | Связывает имя с IPv4-адресом сервера | IPv4-адрес |
CNAME | Делает одно имя псевдонимом другого | Каноническое доменное имя |
MX | Определяет, какие серверы принимают почту домена | Приоритет и имя почтового сервера |
TXT | Хранит текст для проверки домена и защиты почты (SPF, DKIM, DMARC) | Произвольная текстовая строка |
NS | Указывает авторитетные DNS-серверы, которые обслуживают зону | Имя DNS-сервера |
SOA | Служебная запись зоны: основной сервер имён, контакт администратора, серийный номер и параметры обновления | Набор служебных параметров зоны |
Как A, CNAME, MX и TXT работают вместе
Для одного домена типичная DNS-зона может выглядеть так:
example.com.    A    203.0.113.10
www.example.com.    CNAME    example.com.
example.com.    MX    10 mail.example.com.
mail.example.com.    A    203.0.113.20
example.com.    TXT    "v=spf1 ip4:203.0.113.20 ~all"
Сайт открывается по A-записи, поддомен www ведёт туда же через CNAME, почта направляется на отдельный сервер из MX-записи, а TXT указывает, какие серверы вправе отправлять письма от имени домена.
Итог
A-запись связывает имя с IPv4-адресом, CNAME создаёт псевдоним, MX определяет, куда доставлять почту, а TXT хранит текстовые данные для проверки домена и защиты писем. Эти четыре типа покрывают большинство задач при подключении сайта и почты.
Если вы подключаете домен к собственному VPS, начните с A-записи: она свяжет имя с IP-адресом сервера. Остальные записи можно добавлять по мере необходимости — для поддоменов, почты или подтверждения домена.